



Matomo On-Premise hat einen großen Vorteil: Die Daten liegen auf Ihrem Server, kein Anbieter wertet sie für eigene Zwecke aus, und nichts geht in ein Drittland. Trotzdem verarbeitet Matomo personenbezogene Daten, etwa IP-Adressen und Kennungen von Besuchern. Und schon das Messen selbst kann das Endgerät der Besucher berühren. Deshalb gehören zu jeder Matomo-Installation zwei Fragen und eine Handvoll Einstellungen.
Zwei Fragen: TDDDG und DSGVO
Erstens: Greift Matomo auf das Endgerät zu? In Deutschland regelt das § 25 TDDDG (Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz, früher TTDSG). Die Vorschrift gilt nicht nur für Cookies. Einwilligungspflichtig ist grundsätzlich jedes Speichern von Informationen auf dem Endgerät und jeder Zugriff auf Informationen, die dort bereits vorhanden sind, es sei denn, er ist für den vom Nutzer gewünschten Dienst unbedingt erforderlich. Webanalyse gilt dabei in aller Regel nicht als unbedingt erforderlich.
Zweitens: Auf welcher Grundlage verarbeiten Sie die Daten? Ist § 25 TDDDG erfüllt, braucht die anschließende Verarbeitung personenbezogener Daten eine Rechtsgrundlage nach der DSGVO: entweder die Einwilligung oder, bei datensparsamer Messung, in der Regel das berechtigte Interesse. Dazu passen eine gekürzte IP-Adresse, kurze Aufbewahrungsfristen und ein einfacher Weg zum Widerspruch.
Für Matomo bedeutet die erste Frage konkret:
| Was Matomo tun kann | Betrifft das Endgerät? | Wie Sie es abstellen |
|---|---|---|
Cookies setzen (_pk_id, _pk_ses, _pk_ref) |
ja | requireCookieConsent oder disableCookies |
| Geräteeigenschaften auslesen, etwa Bildschirmauflösung und Client Hints | ja | disableBrowserFeatureDetection |
| Etwas im lokalen Speicher ablegen, etwa ein Auslöselimit im Tag Manager | ja | solche Funktionen nicht nutzen oder erst nach Einwilligung |
| Browser, Betriebssystem und Gerätetyp aus dem User-Agent ableiten, den der Browser ohnehin mitschickt | wird auf dem Server ausgewertet | nichts nötig |
Ohne Cookies oder mit Einwilligung
Für die erste Frage haben Sie drei Wege:
| Weg | Tracking-Code | Was passiert |
|---|---|---|
| Ohne Einwilligung messen | requireCookieConsent oder disableCookies, dazu disableBrowserFeatureDetection |
Matomo misst ohne Cookies und liest keine Geräteeigenschaften aus |
| Erst ohne, nach Einwilligung mit Cookies | requireCookieConsent, das Consent-Tool ruft rememberCookieConsentGiven auf |
Wer zustimmt, wird über mehrere Besuche wiedererkannt |
| Nur mit Einwilligung messen | requireConsent, das Consent-Tool ruft rememberConsentGiven auf |
Ohne Zustimmung schickt der Tracker gar nichts |
Der zweite Aufruf im ersten Weg wird oft vergessen: Ab Werk liest Matomo über die Browser-Feature-Erkennung Geräteeigenschaften aus, und das ist ebenfalls ein Zugriff auf das Endgerät. Wie Sie Matomo ohne Cookies einrichten, auch im Tag Manager, was dann in den Berichten fehlt und wie Sie im Browser prüfen, dass wirklich nichts gespeichert wird, steht ausführlich unter Matomo ohne Cookies.
Die Datenschutz-Einstellungen in Matomo
Unter Administration > Privatsphäre > Daten anonymisieren finden Sie die wichtigsten Schalter. Was ab Werk gilt und was er bewirkt:
| Einstellung | Ab Werk | Was sie bewirkt |
|---|---|---|
| IP-Adresse anonymisieren | an, 2 Bytes | Matomo speichert nur einen Teil der IP. Je mehr Bytes, desto ungenauer der Standort |
| Anonymisierte IP auch für die Aufbereitung der Besuche | nein | Steht die Option auf Nein, bestimmt Matomo den Standort mit der vollständigen IP und kürzt erst danach |
| Benutzer-ID durch Pseudonym austauschen | aus | Matomo speichert statt der User-ID einen Hash. Laut Matomo bleibt das ein personenbezogener Wert |
| Bestellnummer anonymisieren | aus | Bestellnummern aus dem Shop werden nicht im Klartext gespeichert |
| Tracking ohne Cookies erzwingen | aus | Matomo setzt keine Cookies, auch wenn der Tracking-Code eine Einwilligung meldet |
| Verweis anonymisieren | aus | Nur Abfrageparameter, nur die Domain oder gar keine Verweis-URL speichern, der Typ des Verweises bleibt |
| Zufällige config_ID | aus | Matomo bildet für jede Anfrage eine neue Kennung. Jede Aktion zählt dann als neuer Besuch |
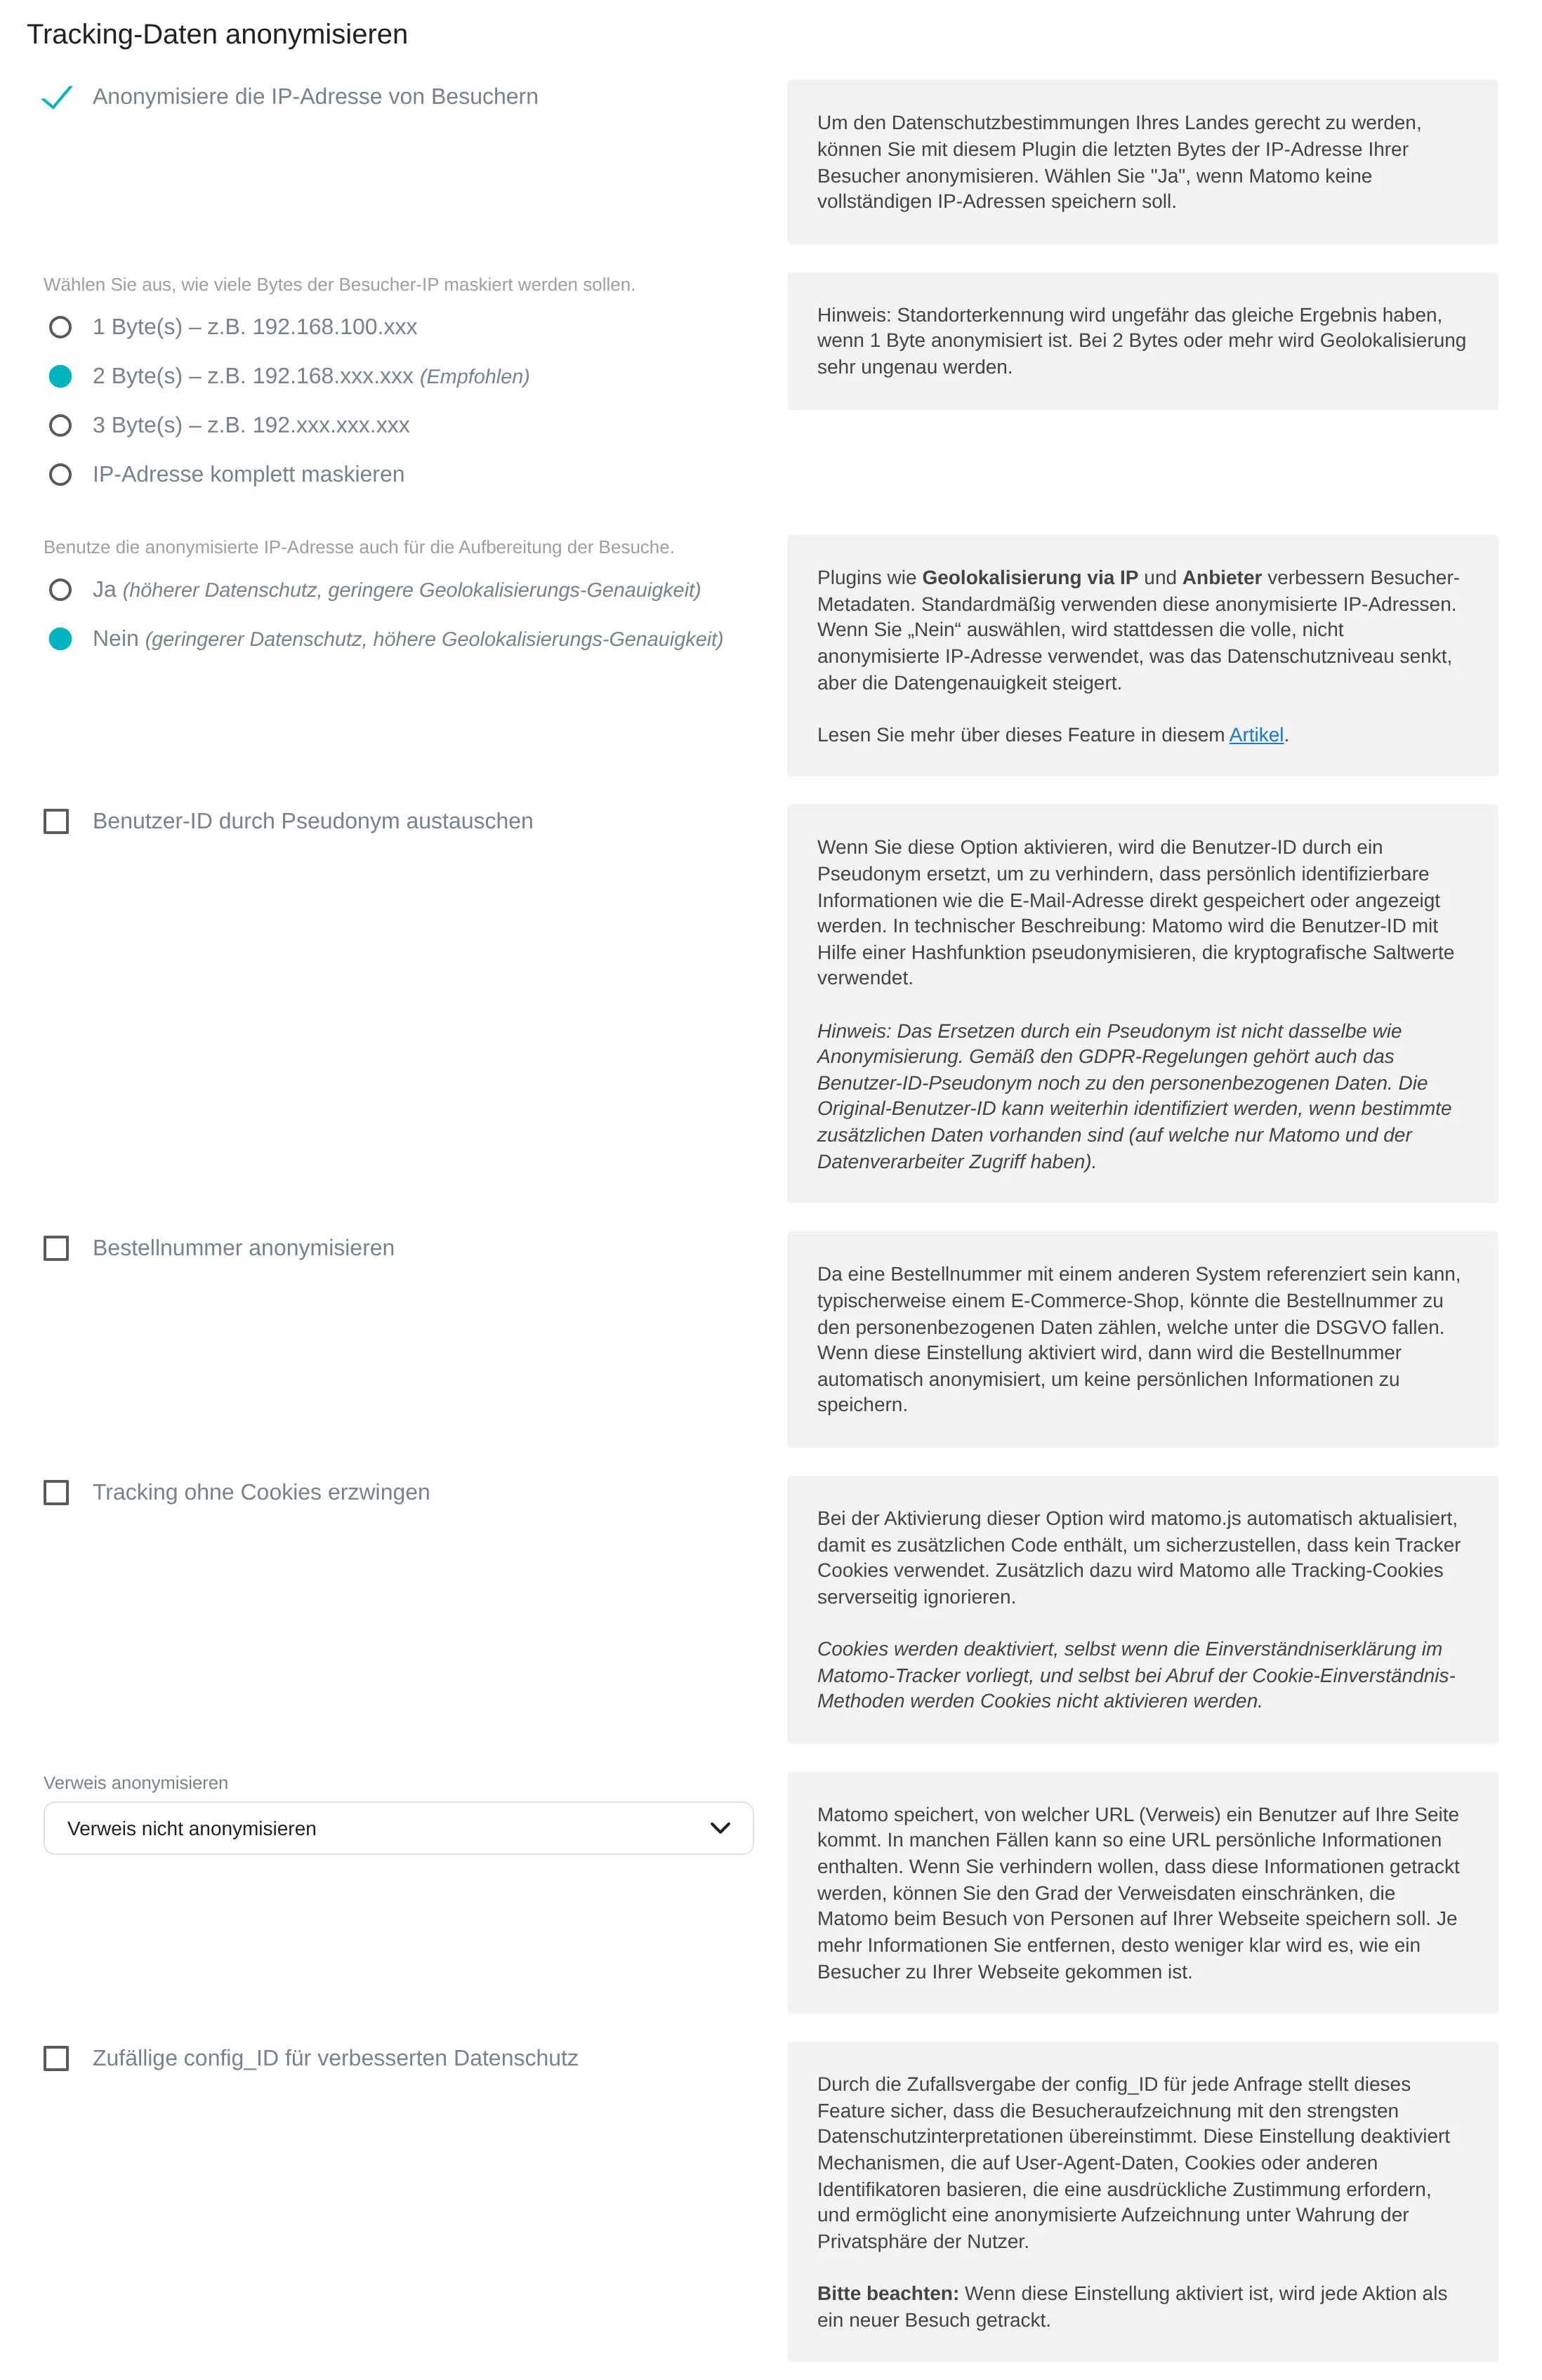
Zwei Punkte lohnen einen zweiten Blick. Die Aufbereitung mit der vollständigen IP ist ab Werk aktiv: Wer möchte, dass Matomo die volle IP nie nutzt, stellt sie um und nimmt ungenauere Standorte in Kauf. Und die zufällige config_ID klingt nach mehr Datenschutz, macht aber aus jedem Klick einen eigenen Besuch. Besuche, Absprungrate und Besuchsdauer verlieren damit ihre Bedeutung.
Bereits gespeicherte Daten lassen sich nachträglich bereinigen: Unter Zuvor getrackte Rohdaten anonymisieren kürzen Sie IP-Adressen, anonymisieren Standorte oder ersetzen User-IDs für einen gewählten Zeitraum. Das lässt sich nicht rückgängig machen.
Persönliche Daten in Adressen und Titeln
Ein häufiges Leck sind URLs. Newsletter-Links mit der E-Mail-Adresse, Tokens aus Passwort-Links oder Suchbegriffe mit Namen landen sonst in den Berichten. Unter Webseiten > Einstellungen (Globale Webseiteneinstellungen) legen Sie fest, welche URL-Parameter Matomo verwirft: nur Gängige Session-Parameter, die Liste Von Matomo empfohlene personenbezogene Daten oder eine eigene Liste, die diese Empfehlung ergänzt. Prüfen Sie auch Seitentitel, Ereignisnamen und benutzerdefinierte Dimensionen: Was dort steht, sieht jeder, der die Berichte öffnen darf.
Löschen und Auskunft
Alte Rohdaten löschen. Ab Werk bewahrt Matomo jeden einzelnen Besuch unbegrenzt auf. Unter Lösche regelmäßig alte Daten aus der Datenbank legen Sie eine Frist fest, Matomo schlägt 180 Tage vor. Die fertigen Berichte bleiben erhalten. Was danach nicht mehr geht: neue Segmente oder neu angelegte Berichte für Zeiträume, deren Rohdaten gelöscht sind.
Alte Berichte löschen lässt sich ebenfalls einschalten. Sind die Rohdaten dann schon weg, sind diese Berichte endgültig verloren.
DSGVO-Hilfsmittel. Fragt ein Besucher nach seinen Daten oder will sie gelöscht haben, finden Sie seine Besuche unter Privatsphäre > DSGVO-Hilfsmittel über ein Segment, etwa die User-ID oder die Besucher-ID, und exportieren oder löschen sie dort. Ohne Cookies und ohne User-ID lassen sich Besuche einer Person allerdings kaum zuordnen.
Widerspruch und Do Not Track
Matomo bringt unter Privatsphäre > Benutzer-Opt-Out einen fertigen Opt-out mit, den Sie in die Datenschutzerklärung einbinden, wahlweise über den Matomo-Tracker oder als eigenständigen Code. Der Widerspruch wird im Cookie mtm_consent_removed gespeichert, auch wenn Matomo sonst ohne Cookies misst. Einige Browser löschen solche Cookies nach einer Weile, dann gilt der Widerspruch nicht mehr. Testen Sie den Opt-out nach jeder Änderung.
Do Not Track empfehle ich nicht, auch wenn Matomo auf der Einstellungsseite dafür wirbt. Der Standard ist tot: Das W3C hat die Arbeit daran 2019 eingestellt, Safari hat ihn 2019 entfernt, Firefox 2025. Ist die Unterstützung eingeschaltet, fehlen Besuche in den Berichten, für ein Signal, das sonst niemand mehr beachtet. Wer ein Signal aus dem Browser berücksichtigen möchte, nimmt Global Privacy Control und fragt es im Tracking-Code ab.
Ein Blick nach Frankreich: die CNIL-Prüfung
Matomo hat unter Privatsphäre > Rechtskonformität eine Prüfung eingebaut. Sie vergleicht Ihre Einstellungen mit den Bedingungen, unter denen die französische Datenschutzbehörde CNIL Reichweitenmessung ohne Einwilligung zulässt, und kann sie auf Wunsch erzwingen.
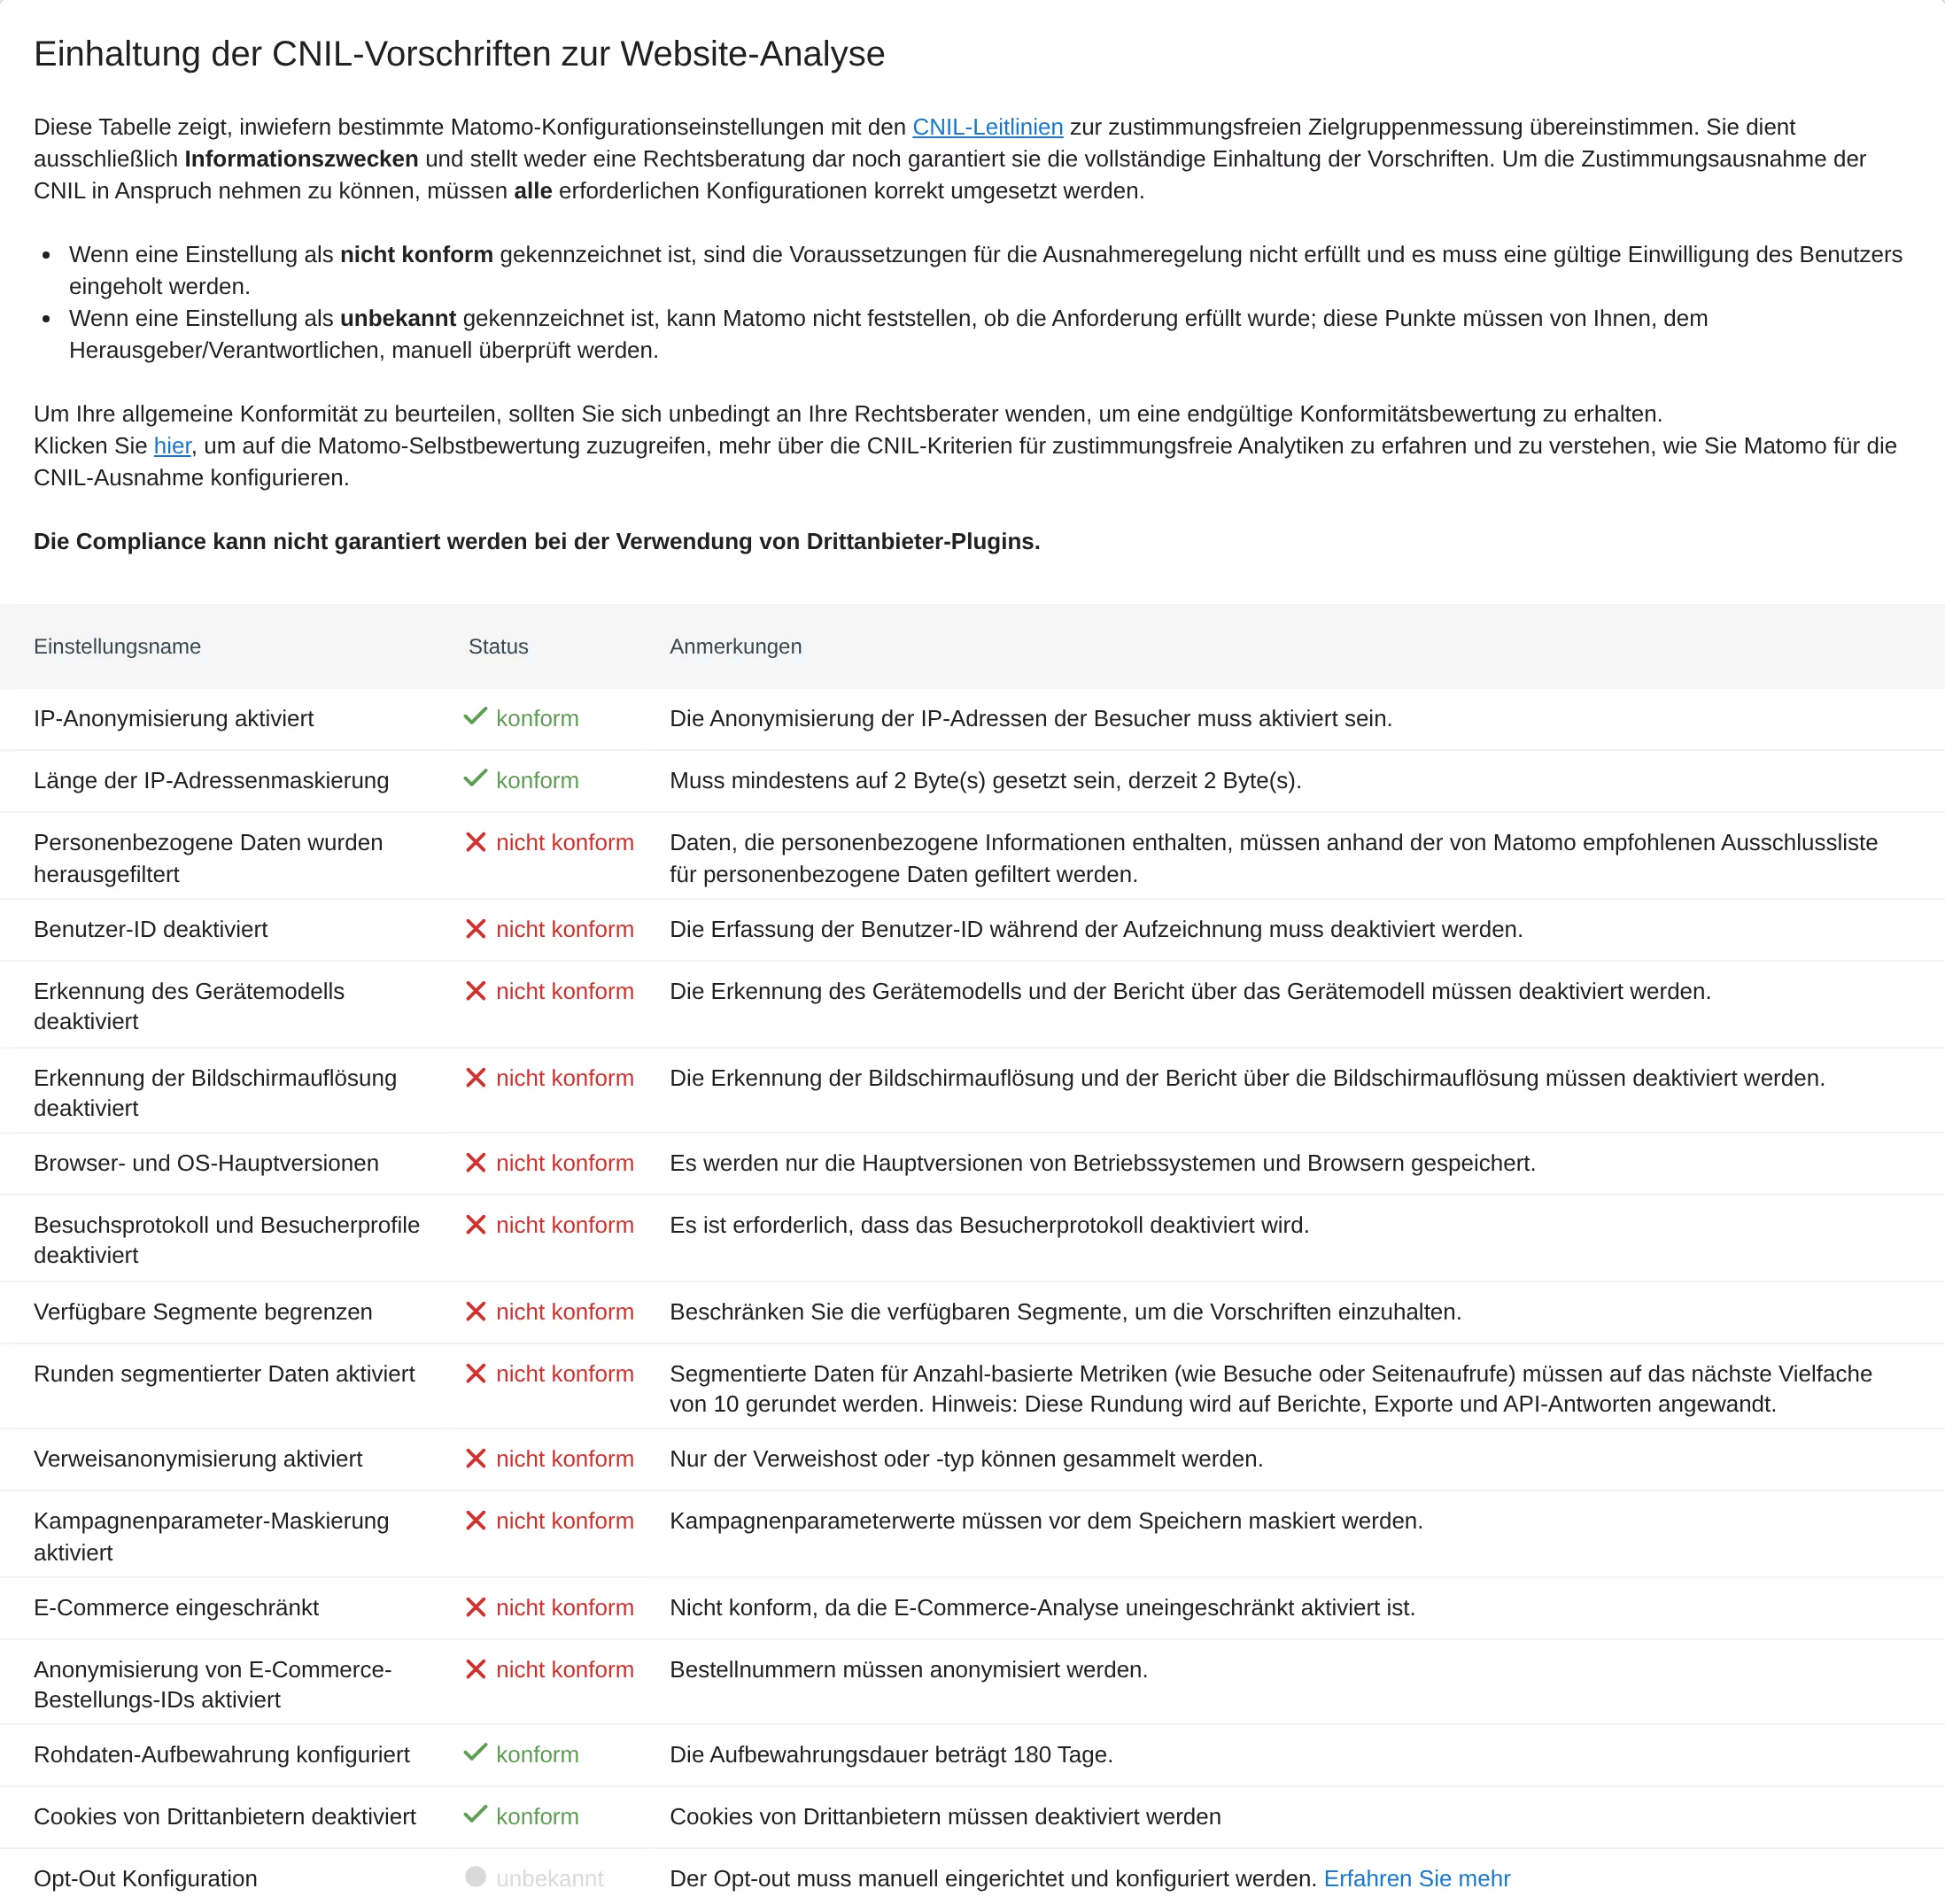
Die Liste zeigt, wie streng diese Bedingungen sind: keine User-ID, kein Gerätemodell, keine Bildschirmauflösung, nur Hauptversionen von Browsern und Betriebssystemen, kein Besucherprotokoll, gerundete Zahlen in Segmenten, maskierte Kampagnenwerte, Rohdaten höchstens 25 Monate. Für Deutschland ist das kein Maßstab, denn das TDDDG kennt eine solche Ausnahme für Webanalyse bisher nicht. Als Anhaltspunkt, was „datensparsam“ heißen kann, ist die Liste trotzdem nützlich. Ob sich das mit dem Digital Omnibus der EU ändert, beschreibe ich im Beitrag Digital Omnibus: Reichweitenmessung ohne Einwilligung?.
Checkliste
- Entscheiden: mit oder ohne Einwilligung, und was Sie dafür messen wollen.
- Ohne Einwilligung:
requireCookieConsentoderdisableCookies, dazudisableBrowserFeatureDetection, und nichts im lokalen Speicher, wie unter Matomo ohne Cookies beschrieben. - IP-Adressen kürzen und entscheiden, ob Matomo die volle IP für den Standort nutzen darf.
- URL-Parameter ausschließen, mindestens die von Matomo empfohlene Liste.
- Rohdaten löschen nach einer Frist, die Ihre Datenschutzberatung festlegt.
- Widerspruch anbieten und testen.
- Do Not Track ausschalten, falls es aktiv ist.
- Im Browser prüfen: Werden vor einer Einwilligung wirklich keine Cookies gesetzt? Ob Ihre Website vorher schon Daten an Dritte sendet, zeigt der kostenlose Website-Check.
- Dokumentieren, was eingestellt ist. Darauf stützen sich Verarbeitungsverzeichnis und Datenschutzerklärung.
Technik ist nicht Recht
Diese Seite beschreibt die technische Seite. Ob Ihr Setup ohne Einwilligung zulässig ist, beantwortet Ihre Datenschutz- oder Rechtsberatung. Ich kümmere mich um eine saubere Umsetzung und eine Dokumentation, mit der diese Bewertung möglich ist, beschrieben unter Cookieless & Datenschutz-Einstellungen.
Quellen
Stand: 11. November 2026
- § 25 TDDDG: Schutz der Privatsphäre bei Endeinrichtungen
- Datenschutzkonferenz: Orientierungshilfe für Anbieter:innen von digitalen Diensten (OH Digitale Dienste), Version 1.2, November 2024
- Matomo: How do I use Matomo Analytics without consent or cookie banner?
- Matomo: Configure privacy settings in Matomo
- Matomo: Privacy (Leitfaden)
- Matomo: GDPR analytics
- CNIL: Cookies, solutions pour les outils de mesure d’audience